

Netzinventur
Die Netzinventur sieht jede Nacht im Netz eines Kunden nach, welche Geräte wo hängen und welche Flow noch nicht kennt. Daraus schlägt sie Kabel vor und meldet neue Geräte – als Vorschlag, nie als Tatsache. Von Haus aus ist alles aus.
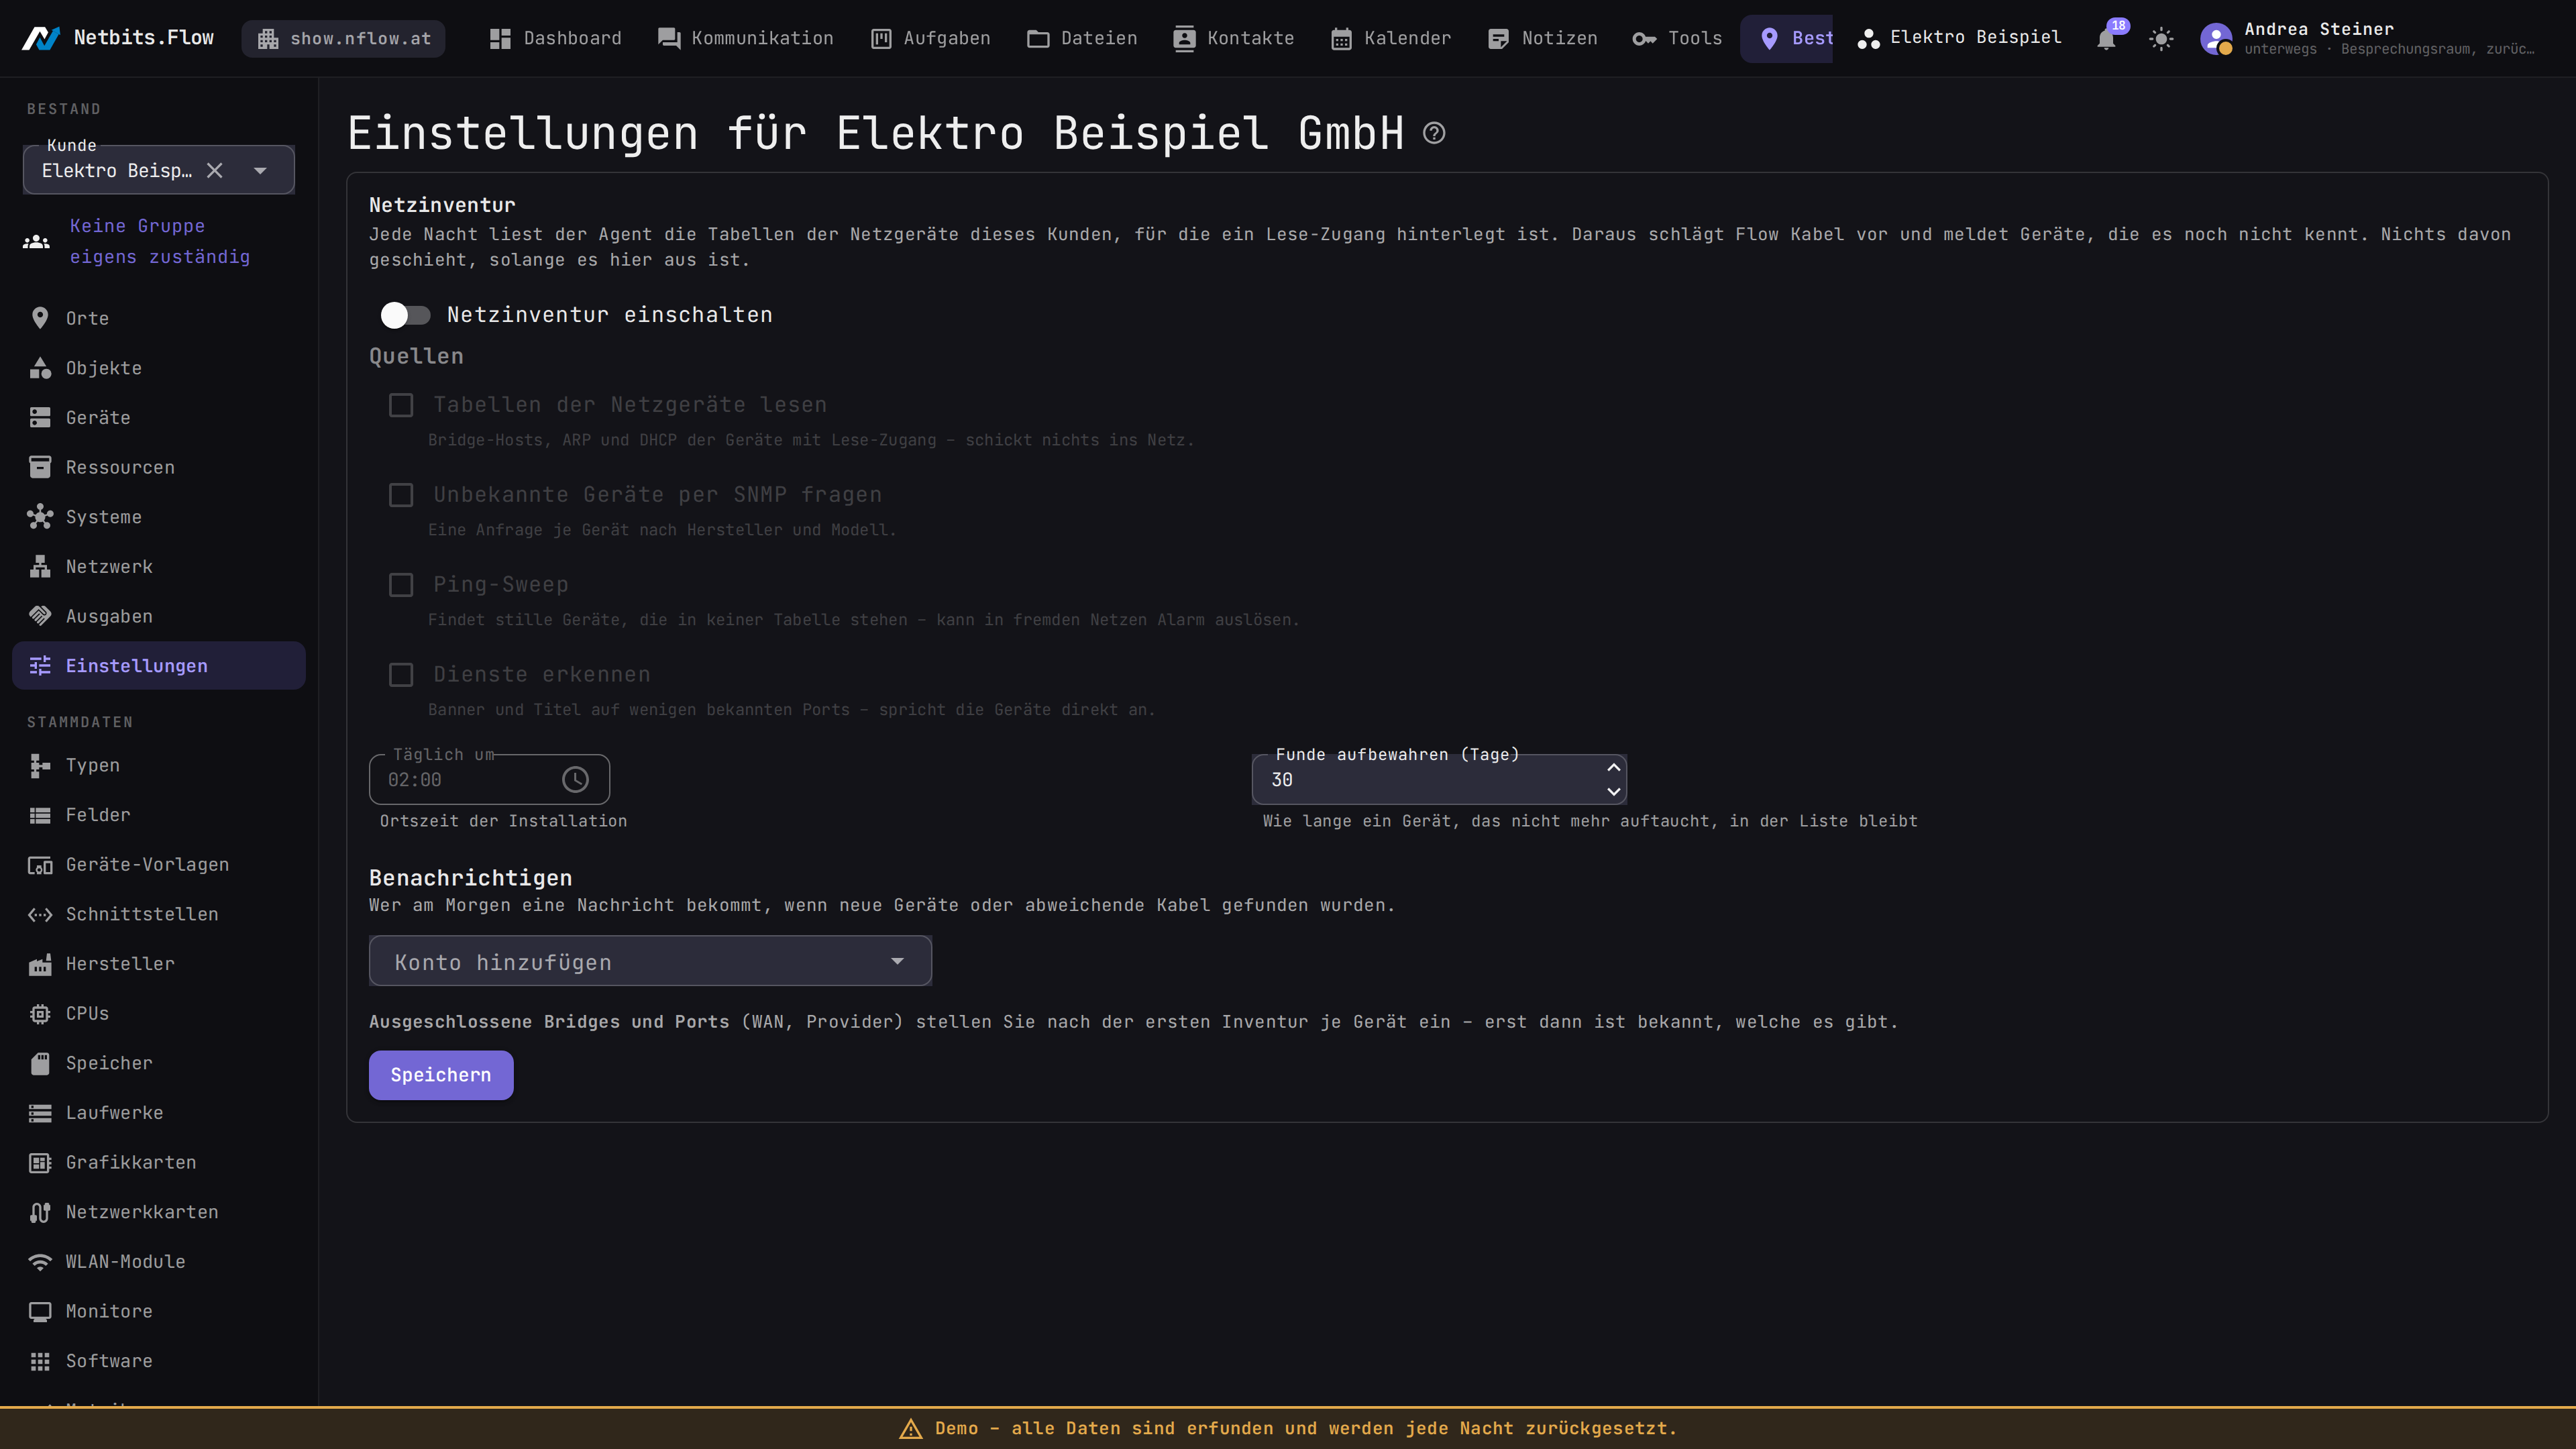
So geht's
Netzinventur einschalten
- Wählen Sie links oben den Kunden und öffnen Sie Bestand → Einstellungen.
- Schalten Sie Netzinventur einschalten ein.
- Haken Sie unter Quellen an, was laufen darf – mindestens Tabellen der Netzgeräte lesen.
- Stellen Sie Täglich um und Funde aufbewahren (Tage) ein.
- Tragen Sie unter Benachrichtigen bei Konto hinzufügen ein, wer am Morgen Bescheid bekommt.
- Klicken Sie Speichern.
Jetzt lesen
- Öffnen Sie Bestand → Netzwerk, Reiter Inventur.
- Klicken Sie Über Agenten lesen.
- Bestätigen Sie mit Endgültig löschen – die bisher eingelesenen Stände des Kunden werden dabei ersetzt.
- Warten Sie: Die Ergebnisse erscheinen von selbst, sobald sie da sind.
Tabelle von Hand einlesen
- Klicken Sie im Reiter Inventur Einlesen ….
- Wählen Sie das Gerät und fügen Sie die Ausgabe von
/interface/bridge/host print detailein. - Kreuzen Sie die Bridges an, die nicht zum Kundennetz gehören.
- Klicken Sie Einlesen.
Vorschläge übernehmen
- Klicken Sie bei einem Kabelvorschlag mit dem Stand neu auf Übernehmen.
- Kennt Flow nur eine Seite, wählen Sie mit Verbinden … den Port dort.
Gut zu wissen
- Gelesen werden nur Geräte mit Protokoll MikroTik API, einer Adresse und einem Lese-Zugang.
- Der Ping-Sweep kann in fremden Netzen einen Alarm auslösen. Schalten Sie ihn nur ein, wenn der Kunde Bescheid weiß.
- Je mehr Switches eingelesen sind, desto mehr Kabel ergeben sich.
- Ausgeschlossene Bridges und Ports stellen Sie erst nach der ersten Inventur ein.
Hintergrund
Kurz (bisher)
Die Netzinventur sieht jede Nacht im Netz eines Kunden nach: Welche Geräte hängen wo, und welche kennt Flow noch nicht? Daraus schlägt sie Kabel vor und meldet neue Geräte – als Vorschlag, nie als Tatsache. Per Standard ist alles aus.
Die Quellen – nach Eingriff geordnet
- Tabellen der Netzgeräte lesen: Der Agent fragt die Geräte, für die ein Lese-Zugang hinterlegt ist (Gerät → Reiter Erreichbarkeit), nach ihren Tabellen – welche Adresse an welchem Port hängt, welche IP zu welcher Adresse gehört, was der DHCP-Server vergeben hat. Dabei geht kein einziges Paket ins übrige Netz. Das ist die Grundlage für alles andere.
- Unbekannte Geräte per SNMP fragen: eine Anfrage je fremdem Gerät nach Hersteller und Modell.
- Ping-Sweep: findet stille Geräte, die in keiner Tabelle stehen. In fremden Netzen kann das einen Alarm auslösen – nur einschalten, wenn der Kunde Bescheid weiß.
- Dienste erkennen: sieht auf wenigen bekannten Ports nach, was dort antwortet. Spricht die Geräte direkt an.
Ein voller Port-Scan läuft nie nächtlich; er kommt später als Knopf am einzelnen Gerät.
Zeit, Aufbewahrung, Benachrichtigung
- Täglich um – Ortszeit der Installation, vorgegeben 02:00.
- Funde aufbewahren – wie lange ein Gerät, das nicht mehr auftaucht, in der Liste bleibt (1 bis 365 Tage, vorgegeben 30). Gespeichert wird je Gerät nur der letzte Stand, kein Verlauf, wer wann im Netz war.
- Benachrichtigen – wer am Morgen eine Nachricht bekommt, wenn etwas Neues gefunden wurde.
Der Reiter „Inventur”
Unter Bestand → Netzwerk, Reiter Inventur, steht, was die Tabellen der Geräte ergeben:
- Über Agenten lesen: derselbe Lauf wie nachts, nur jetzt. Gelesen werden die Geräte mit Protokoll MikroTik API, einer Adresse und einem Lese-Zugang; jeder geht an den Agenten, der für seine Adresse zuständig ist. Was nicht hinausging, steht mit Grund darüber (kein Zugang, kein Agent, Agent nicht verbunden). Vorher werden alle eingelesenen Stände des Kunden gelöscht – auch von Hand eingefügte; deshalb fragt der Knopf erst nach. Was danach dasteht, kommt nur aus diesem Lauf; ein Gerät, das nicht antwortet, steht leer da statt mit einem alten Stand. Die ausgeschlossenen Bridges bleiben. Die Ergebnisse kommen in den nächsten Minuten; die Seite zeigt jede Antwort von selbst, sobald sie da ist – neu laden ist nicht nötig. Der nächtliche Lauf löscht nichts: Dort bleibt bei einem Fehlschlag der letzte gute Stand.
- Einlesen …: Gerät wählen und die Ausgabe von
/interface/bridge/host print detaileinfügen. Darunter stehen die Bridges zum Ankreuzen: die aus der Ausgabe (mit der Zahl ihrer Einträge), die Bridges des Geräts aus seinen Interfaces und die beim letzten Mal ausgeschlossenen – diese sind schon angekreuzt. Kreuzen Sie an, was nicht zum Kundennetz gehört (z. B.BR-Internet). Je Gerät zählt nur die jüngste Ausgabe. - Kabelvorschläge: Ein Kabel ergibt sich, wenn zwei eingelesene Geräte einander an je einem Port sehen – und kein drittes dazwischen steht. Je Vorschlag der Stand: neu (mit Übernehmen), eingetragen, weicht ab (dort steckt laut Flow ein anderes Kabel), Port fehlt (den Port gibt es am Gerät in Flow nicht) oder eine Seite (ein bekanntes Gerät, das selbst nicht eingelesen wurde – Verbinden … wählt den Port dort).
- Neu im Netz: Adressen, die zu keinem Gerät gehören, mit Hersteller, IP, VLAN und dem Port, an dem sie hängen. „Mit n weiteren” heißt: An diesem Port hängt ein nicht verwalteter Switch. „Zufällige Adresse” sind Handys und Laptops, die je Netz eine neue Adresse nehmen.
Je mehr Switches eingelesen sind, desto mehr Kabel ergeben sich – die Ausgabe eines einzelnen Routers zeigt nur, was hinter ihm hängt.
Konnte ein Gerät nachts nicht gelesen werden (nicht erreichbar, Zugang abgelehnt), bleibt sein letzter guter Stand stehen; daneben steht der letzte Versuch mit Grund. Ein Fehlschlag löscht keine Kabel.
Die Zugänge holt Flow erst beim Versand aus dem Passwort-Manager – nur die lesenden, nur für die Geräte in diesem Lauf. Nachts geschieht das im Namen dessen, der die Netzinventur zuletzt eingestellt hat; jedes Auflösen steht im Prüfprotokoll. Der Agent behält sie nur für den Lauf.
Was nicht geht – und warum
- Einschalten ohne Quelle: Dann liefe jede Nacht ein Lauf, der nichts tut.
- Ausgeschlossene Bridges und Ports (WAN, Provider) stellen Sie erst nach der ersten Inventur ein – vorher weiß niemand, welche es gibt.
Stand: 01.11.2026
Hängt zusammen mit
Stand der Texte: Netbits.Flow 0.2.0.0-beta.3 · Schlüssel cmdb.netzinventur
Netbits.Flow ist ein Produkt der Netbits e.U. ·Kontakt · Impressum · Datenschutz