

Netzwerk
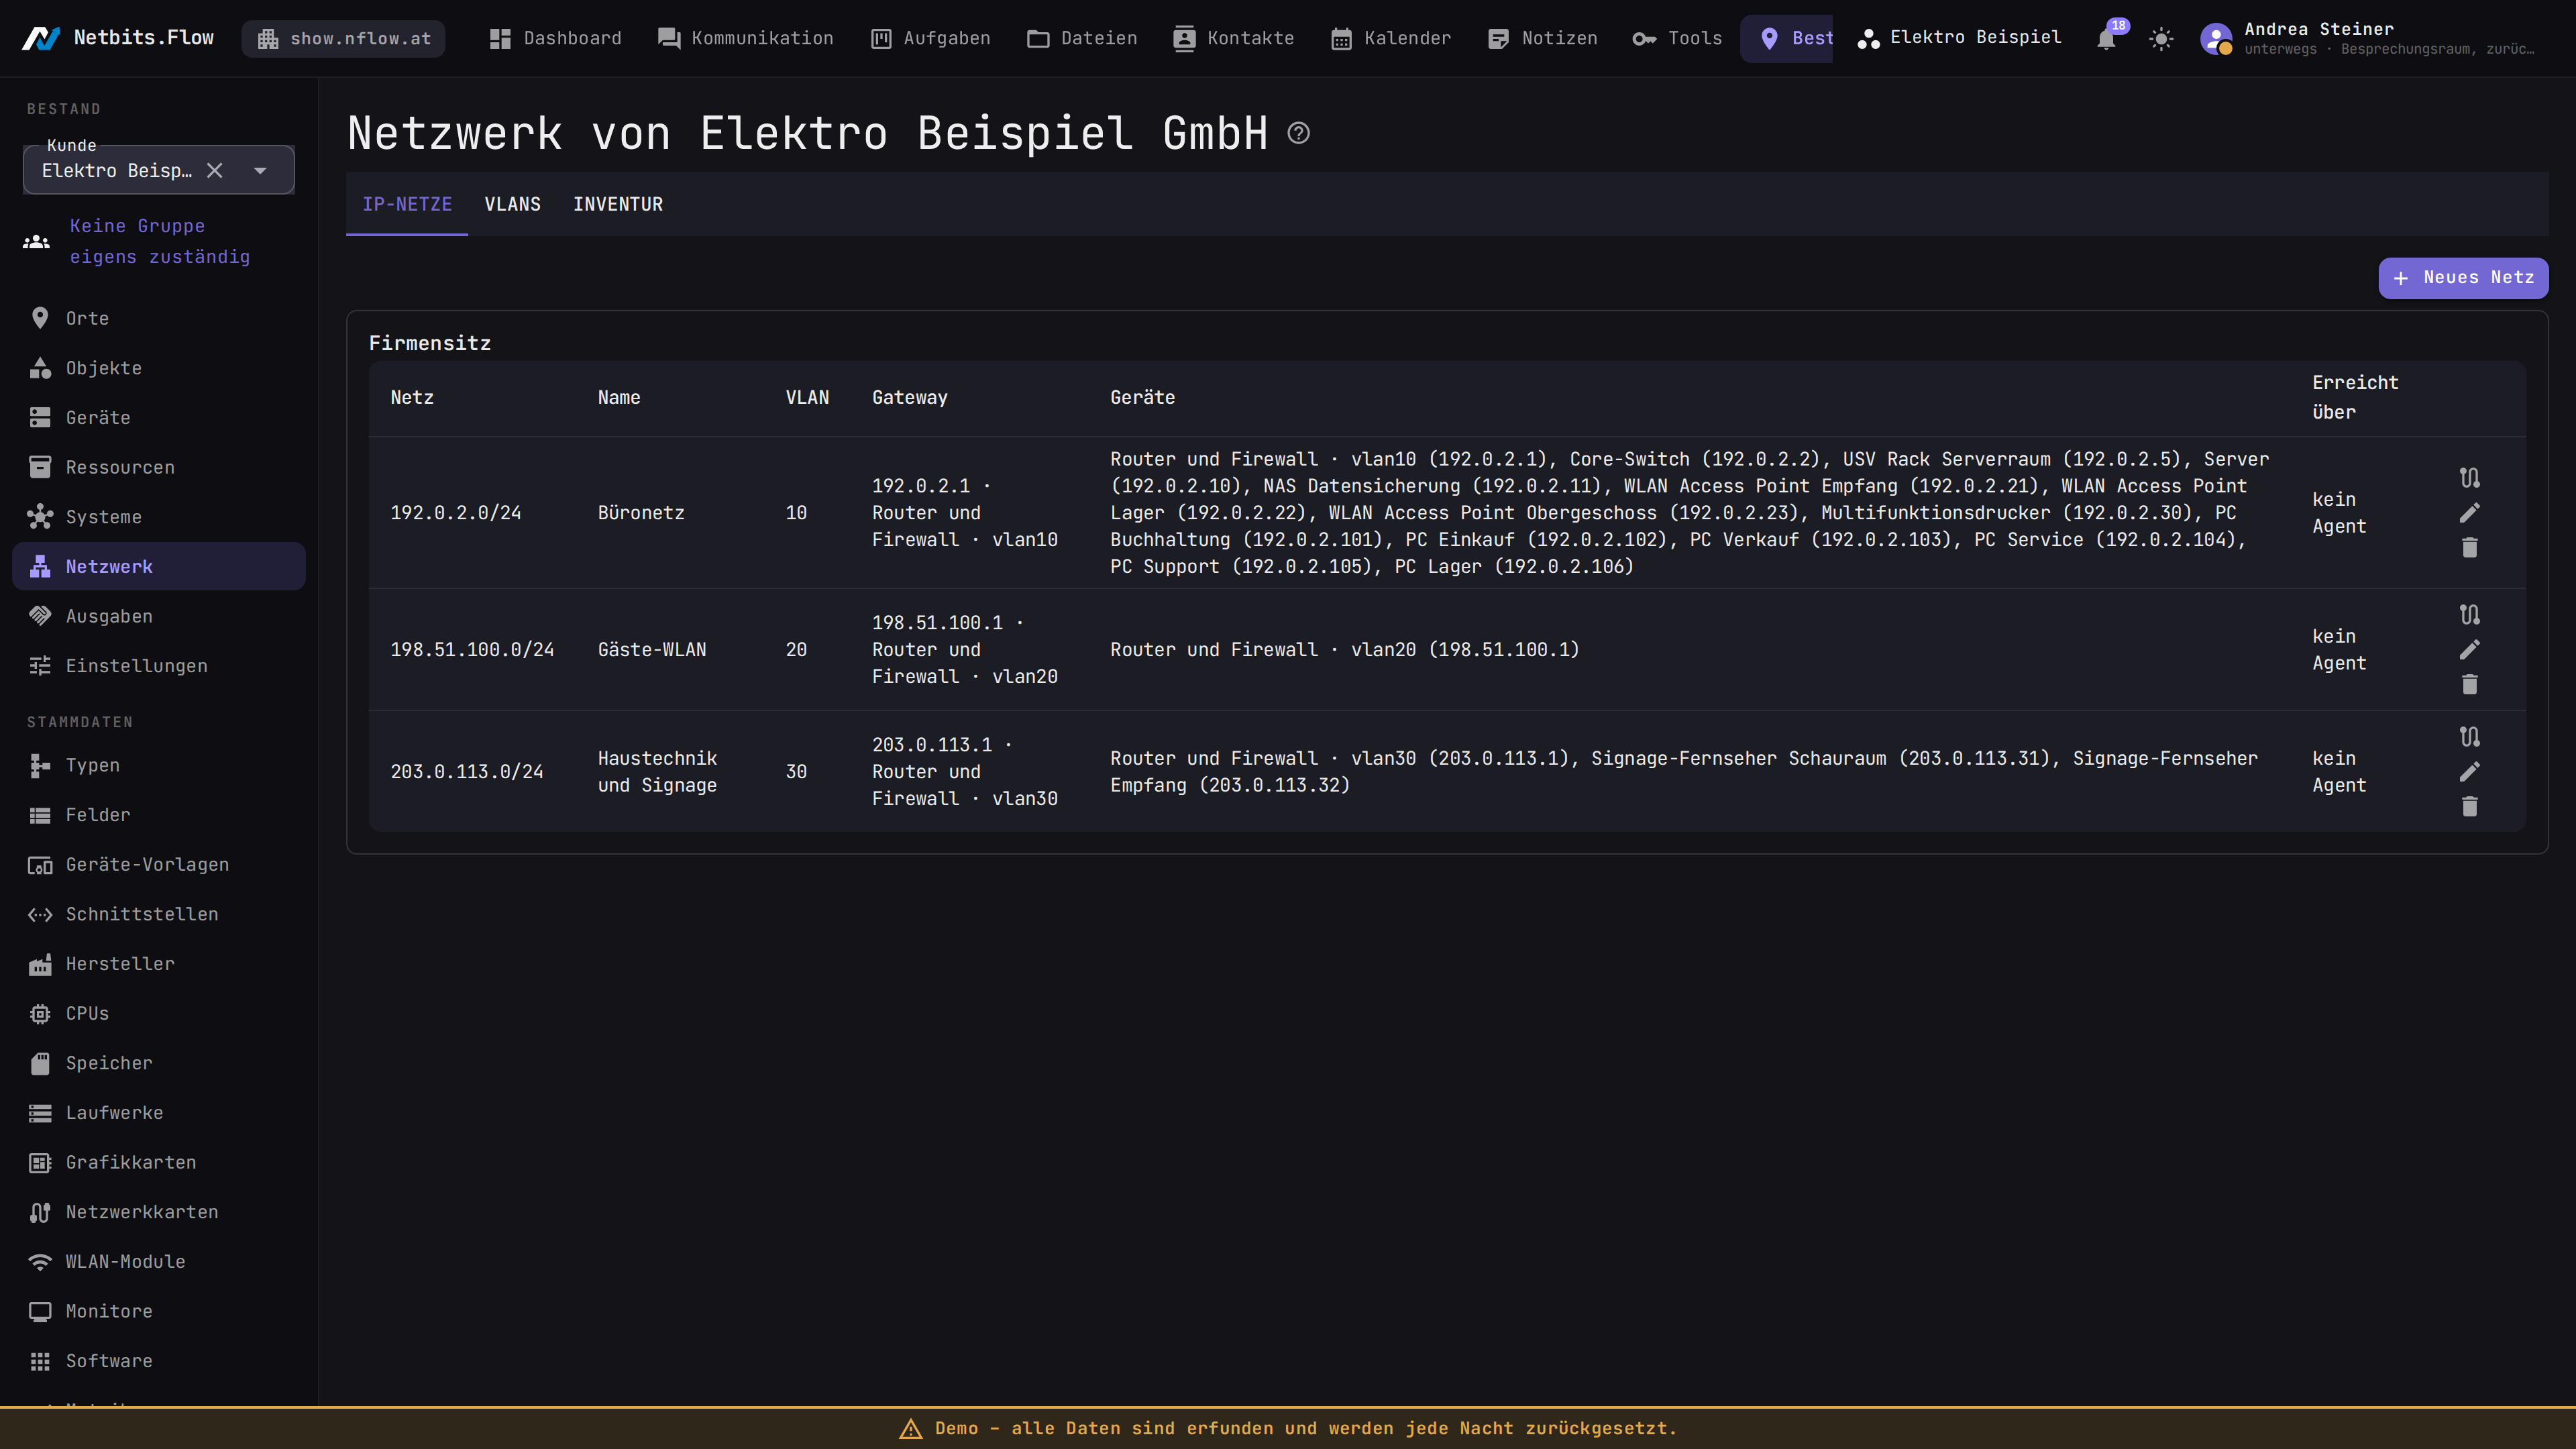
Unter Bestand → Netzwerk dokumentieren Sie das Netz eines Kunden je Standort: die IP-Netze und die VLANs. Welche Geräte in einem Netz liegen, leitet Flow aus Ort und Adresse des Geräts ab – das tragen Sie nicht ein.
So geht's
IP-Netz anlegen
- Wählen Sie links oben den Kunden und öffnen Sie den Reiter IP-Netze.
- Klicken Sie Neues Netz.
- Wählen Sie den Standort, geben Sie Name und Netz ein (etwa
192.168.1.0/24), bei Bedarf VLAN und Gateway. - Klicken Sie Speichern.
VLAN anlegen
- Öffnen Sie den Reiter VLANs und klicken Sie Neues VLAN.
- Wählen Sie den Standort, geben Sie Nummer (1 bis 4094) und Name ein.
- Klicken Sie Speichern.
Weg zu einem Netz eintragen
- Klicken Sie in der Zeile des Netzes auf das Symbol Wege bearbeiten.
- Wählen Sie links Neuer Weg.
- Wählen Sie den Agent. Erreicht er das Netz nur über ein anderes Gerät, wählen Sie es unter Über Gerät und dazu die Sprungadresse.
- Stellen Sie den Vorrang ein – kleiner gewinnt – und klicken Sie Speichern.
Gut zu wissen
- Ohne Weg erreicht Flow kein Gerät in diesem Netz: kein Ping, keine Inventur. In der Spalte Erreicht über steht, welcher Agent es erreicht.
- Ein Gerät steht unter Ohne Netz, wenn keine seiner Adressen passt.
- Netze an einem Standort dürfen sich nicht überlappen. An verschiedenen Standorten darf dasselbe Netz vorkommen.
- Netz oder VLAN lassen sich nicht an einen anderen Standort verschieben – legen Sie es dort neu an.
- Ohne Standort gibt es nichts anzulegen. Legen Sie ihn zuerst unter Orte an.
- Sie brauchen
cmdb.geraet.verwalten, für Wege zusätzlichagent.agent.verwalten. - Der Reiter Inventur ist die Netzinventur: Netzinventur.
Hintergrund
Kurz (bisher)
Unter Bestand → Netzwerk dokumentieren Sie das Netz eines Kunden je Standort: die IP-Netze (Layer 3) und die VLANs (Layer 2). Welche Geräte in einem Netz liegen, tragen Sie nicht ein – Flow leitet es aus dem Ort und der Adresse des Geräts ab.
IP-Netze
Ein Netz hat einen Namen („Verwaltung”, „Kameras”), die Angabe in CIDR-Schreibweise
(192.168.1.0/24, auch IPv6), optional ein VLAN desselben Standorts und ein Gateway.
Je Netz stehen die Geräte, die darin liegen. So kommt ein Gerät in ein Netz:
- Es liegt an einem Ort unter diesem Standort (Standort, Raum, Rack – egal welche Ebene), und
- eine seiner Adressen liegt im Netz: die Adresse unter Erreichbarkeit oder eine der IP-Adressen an seinen Interfaces. Bei verschachtelten Netzen (ein /24 im /16) gilt das engere.
Eine Firewall mit Adressen an mehreren VLAN-Interfaces steht so in jedem dieser Netze, mit dem Interface dahinter („FW-A · vlan100 (10.0.100.1)“). Ist das Gateway eines Netzes eine dieser Adressen, steht neben dem Gateway, wer es trägt. Unter Ohne Netz steht ein Gerät nur, wenn keine seiner Adressen passt – die öffentliche WAN-Adresse einer Firewall gehört in kein Kundennetz.
Ein Gerät ohne Ort wird unter den Netzen aller Standorte des Kunden gesucht. Passt es nur an einem, gilt das; passt es an mehreren (dasselbe 192.168.1.0/24 in Zentrale und Filiale), steht es unter Ohne Netz – ordnen Sie es dann einem Ort zu. Geräte mit einem Namen statt einer IP-Adresse werden nicht zugeordnet.
Wege: welcher Agent ein Netz erreicht
Je Netz steht unter Erreicht über, welcher Agent es erreicht – oder „kein Agent”. Ohne Weg erreicht Flow kein Gerät in diesem Netz: kein Ping, keine Inventur. Mit dem Symbol Wege bearbeiten in der Zeile des Netzes tragen Sie Wege ein:
- Agent – einer der freigegebenen Agenten, die Sie verwalten dürfen, auch aus einem anderen Bereich (etwa ein Agent in der Netbits.Cloud, der mehrere Kunden bedient).
- Über Gerät – leer heißt direkt: Der Agent steht im Netz oder erreicht es über WireGuard. Sonst das Sprunggerät, meist die Firewall des Kunden; der Agent leitet dann per SSH über sie weiter. Darüber geht nur TCP – kein Ping, kein SNMP.
- Sprungadresse – wo der Agent das Sprunggerät erreicht. Wählen Sie eine Adresse seiner Interfaces, „Die Adresse des Geräts” oder Andere Adresse oder Name … für die Tunneladresse.
- Vorrang – kleiner gewinnt; bei gleichem Vorrang der direkte Weg. Mehrere Wege sind die Grundlage für eine spätere Ausfallsicherung.
- Aktiv – abschalten, ohne zu löschen.
So wird gewählt: das Netz des Geräts (aus Standort und Adresse), darin die aktiven Wege, davon die mit freigegebenem Agenten – beim Schalten nur Agenten, die schalten dürfen –, dann der kleinste Vorrang.
Einen Weg eintragen darf nur, wer hier Geräte verwalten und Agenten verwalten darf – im Bereich des Netzes und in dem des Agenten. Sonst holte sich jemand einen fremden Agenten in seine Netze. Das Sprunggerät muss demselben Kunden gehören. Ein Gerät, über das Wege führen, lässt sich erst löschen, wenn diese Wege geändert sind.
VLANs
Ein VLAN hat eine Nummer (1 bis 4094) und einen Namen. Ein VLAN kann ohne Netz bestehen (reines Layer 2); ein Netz verweist auf höchstens ein VLAN.
Inventur
Der dritte Reiter ist die Netzinventur: Kabelvorschläge und Geräte, die Flow noch nicht kennt. Siehe Netzinventur.
Was nicht geht – und warum
- Überlappende Netze an einem Standort: Sonst wäre unklar, in welchem Netz ein Gerät liegt. An verschiedenen Standorten darf dasselbe Netz vorkommen – das ist der Normalfall.
- Gesetzte Bits hinter der Maske (
192.168.1.5/24): Flow schneidet nicht still ab, sondern fragt, ob192.168.1.0/24gemeint ist. - Ein Gateway außerhalb des Netzes, und ein VLAN eines anderen Standorts.
- Dieselbe VLAN-Nummer zweimal an einem Standort.
- Ein VLAN löschen, das ein Netz noch nutzt: Die Meldung nennt das Netz; lösen Sie es dort.
- Netz oder VLAN an einen anderen Standort verschieben: Legen Sie es dort neu an.
- Netze an einem Raum oder Rack: Netze gehören an den Standort.
Ohne Standort gibt es nichts anzulegen – legen Sie ihn zuerst unter Orte an.
Recht
Wie bei den Geräten: cmdb.geraet.verwalten im Bereich des Standorts. Für Wege zusätzlich
agent.agent.verwalten, siehe oben.
Stand: 01.11.2026
Hängt zusammen mit
Stand der Texte: Netbits.Flow 0.2.0.0-beta.3 · Schlüssel cmdb.netzwerk
Netbits.Flow ist ein Produkt der Netbits e.U. ·Kontakt · Impressum · Datenschutz